カテゴリー別アーカイブ: セキュリティ

新型コロナウイルスのフェイクニュースで世界が混乱、Googleは偽情報を検知する技術を開発

新型コロナウイルス(Novel Coronavirus)が中国から各国に広がり、世界が危機的な状況にある中、新型ウイルスの虚情報がネットで拡散している。個人がフェイクニュースを発信するだけでなく、ロシアは米国を攻撃するために偽情報を拡散している。サイバースペースでは国家が偽情報を武器として使っている。ソーシャルメディアの危険性が改めて認識されるなか、Googleは偽情報を検知する技術を公開した。(下の写真:武漢の市街地を除菌する車両)

出典: China Daily

ロシアの攻撃

今週、主要メディアは、米国政府関係者筋の情報として、ロシアが新型ウイルスに関する偽情報を大量に発信し、米国を攻撃していると報じた。ロシアはソーシャルメディアで多数の偽アカウントを開設し、ここからフェイクニュースを大量に発信している。その内容は、「新型ウイルスは米国により開発されたもので、これを生物兵器として中国で拡散させている」というもので、フェイクニュースが攻撃手段として使われている。

偽情報を拡散する目的

ロシアが偽情報を発信する目的は、米国の国際的な信用度を落とし、米国社会の不安を増長させることにある。情報操作は冷戦時代に始まり、ソビエト連邦のKGBはエイズを発症させるHIVについて偽情報を発信したという経緯がある。米国の科学者がHIVを開発し、それが世界に蔓延したというもので、フェイクニュースの原型となる。このような経緯もあり米国諜報部門は新型ウイルスに関しロシアの情報操作を警戒していた。

米国は中国を攻撃

偽情報を発信しているのはロシアだけでなく、米国で新型ウイルスの陰謀説が流布している。右派系ニュースサイト「G News」は、武漢(Wuhan)にある研究施設(Wuhan Center of Disease Control and Prevention)から新型ウイルスが流出したことを中国政府が認めた、という記事を公開した(下の写真、ファクトチェックサイトはこれを偽情報と判定)。その後、共和党議員(Tom Cotton)がテレビ番組(Fox News)で、この問題を取り上げ、この陰謀説が全米に広がった。これに対して、米国の科学者団体は、偽情報を拡散することは新型ウイルス対策を遅らせることになるとして、警告メッセージを発信した。

出典: PolitiFact

ロシアが再び大統領選挙に

今年は米国大統領選挙の年だが、米国諜報部門はロシアが既に選挙戦に介入していることを議会委員会に報告した。ロシアはソーシャルメディアを使い、偽情報を流布し、米国有権者の世論を操作している。2016年に続き今回も、ロシアはトランプ氏を支援し、再選できるための情報戦を展開している。同時に、民主党の候補者サンダース氏を後押ししていることも明らかになった。ロシアがどのような手口でこれを進めているかは公開されていないが、偽情報で国民世論を分断する手法が取られると予測されている。

Googleの偽情報対策

社会にフェイクニュースが拡散しているが、これらはDisinformation(偽情報)と呼ばれ、世論を二分し社会を不安定にすることを目的としている。Google配下の「Jigsaw」は偽情報を検知する技術を開発しており、この内容を発表した。この技術は「Assembler」と呼ばれ、フェイクイメージを検知する機能を持つ。Assemblerは報道機関向けに公開され、各社はこの技術を使い、写真が加工されているかどうかを把握する。AssemblerはDeepFakes(高度なAIで生成されたフェイクイメージ)も検知することができる。

Assemblerの機能概要

Assemblerは入力された写真を解析し、イメージの中で改造された部分を特定する。Assemblerのスライドを左右に動かすと、写真の中で加工された場所を赤色のドットで示す(下の写真、星条旗の部分)。AssemblerはUC Berkeleyなどと共同で開発され、改造イメージの検知にはこれら研究機関の技術が使われている。具体的には、コピーされた部分、追加または消去された痕跡、異なるカメラで撮影された部分を検知する技術が組み込まれている。

出典: Jigsaw

Assemblerの特徴

これに加え、JigsawはDeepFakesを検知する技術を開発した。具体的には、StyleGAN(スタイルを変換してイメージを生成する技法)という手法で生成されたフェイクイメージを検知するAIを開発した。リアルとフェイクのイメージでアルゴリズムを教育し、AIはGANが生成したシグナルを検知する。また、Jigsawは、上述の研究機関が開発した検知技術を統合する技法を開発した。これはEnsemble Modelと呼ばれ、個々に検知したシグナルを統合し、モデルが複数の改造を同時に高精度で把握する構造とした。

記事の真偽を判定するツール

新型ウイルスの発生源は特定されていないが、ウイルスはコウモリに由来するとの科学レポートもある。ソーシャルメディアには、武漢のレストランでコウモリのスープが出されているとの記事が写真とともに掲載されている(下の写真)。また、それを女性が食べている写真もネットで拡散している。一見してフェイクニュースと思われるが、100%確信を持てるわけではない。

出典: China Daily

これ以外にも、ネット上にはショッキングな写真が数多く掲載されており、明らかにフェイクと分かるものもあるが、真偽の判定が難しい写真も少なくない。やはり、Assemblerのように真偽を判定するツールが必要となる。また、記事を掲載するソーシャルメディアは、その内容をツールで解析し、偽情報であればその旨を読者に知らせる仕組みも求められる。

顔認識AIの危険性が暴露、我々の顔写真が全米の警察で使われている!!

FacebookやTwitterに投稿した顔写真が全米の警察の犯罪捜査で使われていることが判明した。日本人を含む消費者の顔写真が顔認識システムに組み込まれ、犯罪者割り出しに使われている。警察は容疑者の写真を撮影し、それを顔写真データセットで検索し、容疑者の身元を割り出す。その時に使われる顔写真データセットは、ソーシャルメディアに掲載されている顔写真をダウンロードして作られた。写真の数は30億枚を超え、我々の顔写真が含まれている可能性は極めて高い。警察は容疑者の身元を特定でき犯罪捜査が効率的になると評価している。一方、消費者は本人が知らないうちに顔写真が使われ気味悪さを感じている。顔認識システムの暴走がAIに対する不信感を増長している。

出典: Clearview

Clearviewという会社

この技術を開発したのはNew Yorkに拠点を置くベンチャー企業「Clearview」で世界最強の顔認識システムともいわれている(上の写真)。Clearviewはサイトに公開されている顔写真をダウンロードして顔写真のデータセットを作成した。写真の数は30億枚を超え、世界最大規模の顔写真データセットとなる。Clearviewの技術は米国主要都市の警察に提供され、容疑者の身元を特定するために使われている。警察はスマホで容疑者の顔を撮影し、それをキーにデータセットを検索すると、容疑者のIDが分かる。

使い方はシンプル

Clearviewは顔認識技術をスマホやパソコン向けのアプリとして提供している。スマホで撮影した顔写真はアプリで解析され、その人物に関する情報を表示する。例えば、スマホで記者の顔写真を撮影すると(下の写真、右下の丸の部分)、アプリはその顔と同一人物の顔写真を出力する(下の写真、中央部)。出力した顔写真の下には、それが掲載されているサイトのURLが示され、このサイトを閲覧することで氏名などの個人情報を得ることができる。

出典: CBS News

顔写真データセット

Clearviewは顔写真データセットを制作するために、サイトに公開されている顔写真をスクレイピングした。スクレイピングとはウェブページに掲載されている顔写真ファイルをダウンロードすることで、YouTube、Facebook、Twitter、Venmoなど、ソーシャルネットワークを中心に顔写真が収集された。収集した顔写真の数は30億枚に上り、世界最大規模の顔写真データセットが誕生した。登録されている顔写真の数が多いほど、顔認証システムの判定精度が高くなる。

シカゴ市警察で犯罪捜査に利用

Clearviewの判定精度は極めて高く、それが口コミで広がり、全米の警察関係者がその存在を知ることになった。今では600を超える警察で使われている。シカゴ市警察は専任スタッフが犯罪捜査で容疑者を特定するためにClearviewを使っている。具体的には、犯罪者データベースに格納されている被疑者の顔写真をClearviewに入力し身元を特定する。また、犯罪現場では、被疑者の顔写真を撮影し、これをClearviewで解析してIDを特定する。

フロリダ州では迷宮入りの事件を解決

フロリダ州ゲインズビル市警察は「FACES」と呼ばれる顔認識ツールを使ってきた。FACESはFBIが開発した顔認識技術で、全米の警察が犯罪捜査ツールとして使っている。しかし、Clearviewを使うとFACESで特定できなかった容疑者の身元が次々と判明した。Clearviewの顔写真データセットは世界最大規模で、カバーする人物の数が多いため、迷宮入りになった事件が解決されている。

ニュージャージー州はClearviewの使用を禁止

しかし、ニュージャージー州の司法長官はClearviewの使用を禁止する通達を出した。ニュージャージー州警察はClearviewを利用しており、顔認識技術を犯罪捜査に使うことで、事件を早く解決できる。このため、司法長官はこの顔認識技術を使うことに関しては肯定的な評価をしている。一方、Clearviewのケースでは、顔という生体情報が消費者の許諾なく収集されていることに問題があると指摘する。この問題が解決されるまではClearviewの使用は禁止される。

顔写真を収集する手法

Clearviewが顔写真を収集する手法が議論となっているが、この事例は個人データを利用する事業者に本質的な問題を提起する。Clearviewは、YouTubeやFacebookやTwitterなどに掲載されている顔写真ファイルをスクレイピングするが、これらは消費者が投稿したもので、写真は公開情報であり、それを収集することは違法ではない。事実、米国には公開情報を収集することを禁止する法令は無い。また、セレブのデータセット「CelebA」(下の写真)は、サイトから20万枚の顔写真をスクレイピングして生成されたが問題とはなっていない。

出典: Multimedia Laboratory, The Chinese University of Hong Kong

YouTubeやTwitterは写真消去を要求

Clearviewの存在が明らかになり、顔写真がスクレイピングされている事実が判明し、これらのサイトは一斉に写真の収集を停止するよう求めている。YouTubeやTwitterやVenmoは、Clearviewにサイトから顔写真をスクレイピングしないよう書簡を送った。また、収集したデータを消去することも求めている。掲載されている情報をスクレイピングすることはサイトの利用規約に反すると説明している。特に、YouTubeは使用規約で、本人を特定するためにデータを使うことを禁止している。

スクレイピングは憲法で保障された権利

これに対して、ClearviewのCEOであるHoan Ton-Thatは、企業が公共のデータにアクセスする権利は、アメリカ合衆国憲法修正第1条(First Amendment)で保障されていると主張する。修正第1条は「表現の自由」や「報道の自由」などの権利を定めており、公開されている情報を収集することは、憲法でその権利が保障されているとのロジックを展開している。

顔認識システムについての議論

Clearviewは警察だけに提供されており、一般には公開されていない。警察がテロリストや犯罪者を特定し、社会の治安が保たれるとの期待から、これを容認する意見もある。しかし、警察が使用範囲を広げ、デモ参加者を特定する使い方が始まると、この限りではない。更に、企業や個人がこの技術を手にすると、その危険性がぐんと広がる。街中で我々の写真が撮られると、即座に氏名や住所や所得などの個人情報が判明し、プライバシーは消滅する。恐れていた事態が現実となり、米国で顔認識システムについて国民的議論が始まった。

AIは危険がいっぱい!!アルゴリズムの脆弱性を補強する対策が求められる

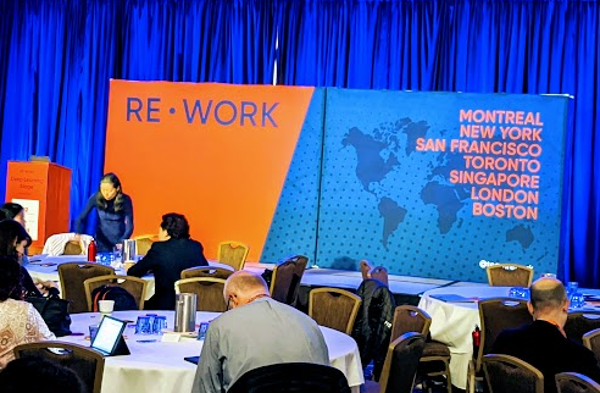
2020年1月、サンフランシスコでAIのカンファレンス「RE•WORK」(#reworkAI)が開催された。「Deep Learning Summit」(#reworkDL)という分科会では世界の著名研究者が集いAIの最新技法が議論された。セキュリティのセッションでは、AIが内在している脆弱性が紹介された。AIは未完のシステムで、予想以上に問題点が多く存在していることに驚かされた。AIが普及するなか、システム管理者は弱点を理解し喫緊に対策を取る必要がある。

出典: VentureClef

AIとセキュリティ

カリフォルニア大学バークレー校教授Dawn Songは「AI and Security」と題して、AIとセキュリティについて講演した(上の写真)。講義では、AIシステムに内在する問題やAIシステムへの攻撃事例が示され、その対応策も議論された。AIは新しい技術で、脆弱性を数多く内在し、ハッカーはこれらの弱点を攻撃する実態が明らかになった。

三つの攻撃パターン

いつの時代も新しい技術が登場すると新手の攻撃が始まる。AIも例外ではなく、ハッカーは三つの手法で攻撃する。1) AI機能を不全にする攻撃で「Integrity」と呼ばれる。この攻撃によりアルゴリズムが誤作動する。2) AIシステムから機密データを盗用する攻撃で「Confidentiality」と呼ばれる。ハッカーはアルゴリズムから機密情報を抜き取る。3) AIを悪用した攻撃で「Misuses」と呼ばれる。AIでフェイクニュースを生成するなどの攻撃が含まれる。

Integrity: 自動運転車への攻撃

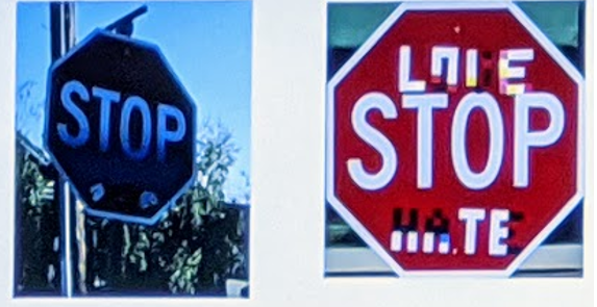
自動運転車が市街地を走行し始めると新たな脅威が生まれる。自動運転車はクルマに搭載したカメラで道路標識を撮影し、それをAIが解析してその意味を把握する。道路標識に落書きがされていてもAIはこれを正しく認識する(下の写真、左側)。しかし、道路標識に符号のような特殊なパターンが加えられるとアルゴリズムは誤作動を起こす(下の写真、右側)。このケースでは、AIは一時停止標識ではなく速度制限標識(制限速度毎時45マイル)と誤認識する。このため、自動運転車は交差点で止まらず、走り抜けることになる。

出典: Dawn Song

走行試験をすると

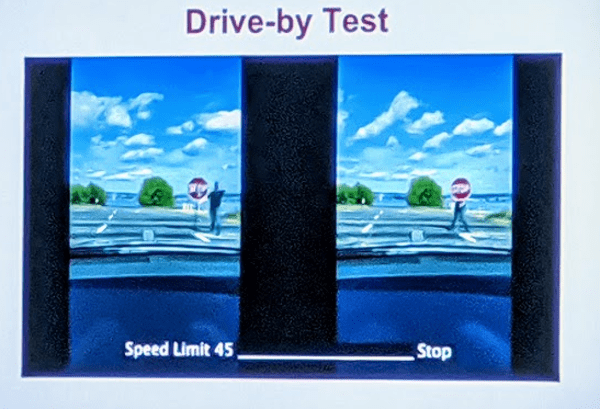
実際にクルマを使って走行試験をすると、一時停止標識に特殊なパターンが加えられたケースでは、AIは速度制限標識と誤認識し、交差点で停止しないでそのまま進んだ(下の写真、左側)。自動運転車が市街地で営業運転をするなか、このような攻撃を受けると交通事故につながり、その危険性は甚大である。自動運転車の安全性評価の中で、AIについて安全性を確認する手順の制定が求められる。更に、イメージを識別するAIについて、攻撃に耐性のある規格を制定することも必要となる。

出典: Dawn Song  

Confidentiality: 言語モデルへの攻撃

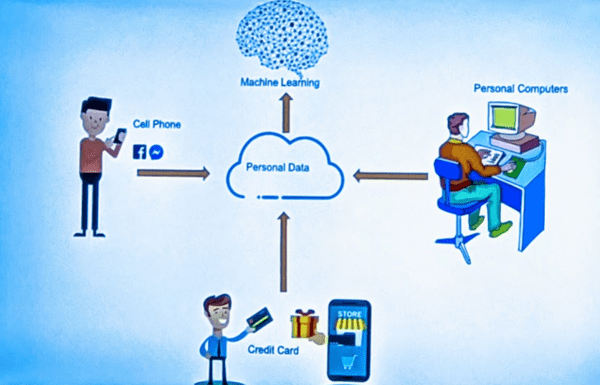
ニューラルネットワークは予想外に危険な特性を持っていることが指摘された。言語モデル(言葉を生成するAI)はアルゴリズム教育の過程で、開発者の意図に反し、学習したデータを覚えてしまう。このため、機密情報を含むデータでアルゴリズムを教育すると、AIはそれを覚えてしまう。このため、ハッカーはAIから覚えた機密情報を抜き取るという攻撃を仕掛ける。

AIからクレジットカード番号を聞き出す

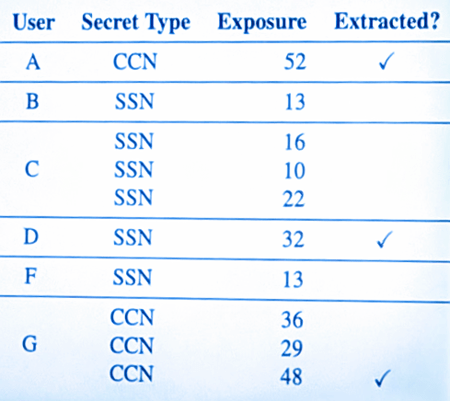
実際に、Enron(経営破綻した電力会社)という会社の社内メールを使って、AIから機密情報を盗み出す技法が紹介された。社内メールには、業務のやり取りだけでなく、個人のクレジットカード番号とソーシャルセキュリティー番号(マイナンバーに相当)も記載されている。このメールを使って言語モデルを教育し、完成したアルゴリズムに質問を投げかけた。具体的には、「Aさんのクレジットカード番号は」という言葉をモデルに入力すると、アルゴリズムは「xxxx-xxxx-xxxx-xxxx」とその番号を正しく回答した。実際に、10のケースについて試験したところ3つのケースで機密情報を引き出すことに成功した(下のテーブル)。

出典: Dawn Song  

Gmailへの攻撃

言語モデルが機密情報を記憶するという問題は広範囲に影響する。GoogleはGmailでAIがメールを生成する機能「Smart Compose」を提供している。Gmailに文字を入力すると、Smart Composeがそれに続く文章を作成する。ここでもアルゴリズムが機密情報を記憶するという問題が発生する。Smart Composeはユーザーが生成するメールで教育されており、入力された機密データをアルゴリズムが覚えてしまう。このため、Gmailで「Aさんのソーシャルセキュリティー番号は」と入力すると、Smart Composeが「281-26-5017」と出力し、機密情報を漏らしてしまう。

機密情報の露出をどう防止するか

これはSmart Composeだけの問題ではなく、言語モデルに共通する課題で、システム管理者はこの脆弱性に対応する必要がある(下の写真)。実際に、Smart Composeのケースでは、Googleはアルゴリズムが機密情報を漏らす程度を測定し、危険度を把握するというプロセスを取っている。また、教育データから消費者のプライバシーに関する部分を一部削除するという手法(Differential Privacyと呼ばれる)も使われる。このデータを使ってアルゴリズムを教育すると、AIはプライバシーに関する情報を出力しない。これらの技法を組み合わせてAIが機密情報を露出させない対策を講じることになる。

出典: Dawn Song  

Misuses: AIを悪用する 

三つ目は、高度なAI技法を悪用して他のシステムを攻撃したり、また、フェイクビデオを生成して特定人物を攻撃する手法である。特に、DeepFakesは著名人や政治家の顔を他の人物の顔に置き換える技法で、既に多くの被害が報告されている。今年は米国大統領選挙の年で、フェイクビデオやフェイクニュースが生成されソーシャルメディアで拡散すると懸念されている。

個人も情報管理をしっかりと

多くの企業がAIを導入しており、これらがハッカーの攻撃対象となる。システム管理者はAIの脆弱性を理解して、事前に対策を講じることが求められる。また、消費者もAIの弱点を理解して、攻撃の被害者とならないよう自衛することが必要となる。特に、暗証番号やパスワードなど機密情報をメールで送信すると、経路上でハッキングされるだけでなく、アルゴリズムがこれを記憶し、ハッカーの問いかけに答えて番号を流出させることになる。今では個人情報がAI教育で使われるので、消費者は今まで以上に機密情報の管理をしっかりと行うことが必要になる。

DNAを悪用したサイバー攻撃、遺伝子にマルウエアを埋め込みコンピュータに侵入する

DNAシークエンシング技術は高度に進化しヒトの全遺伝子配列を高速低価格で解明できるようになった。DNA編集技術も進化し、プログラムをコーディングする要領で遺伝子配列を生成できる。いまDNAを媒体とするサイバー攻撃の脅威が指摘されている。DNAにマルウェアを組み込み、これをシークエンサーで読み込むとコンピュータがウイルスに感染する。

出典: Tadayoshi Kohno et al.

DNAセキュリティ研究

これはワシントン大学コンピュータサイエンス学部 (Paul G. Allen School of Computer Science & Engineering, University of Washington) がセキュリティ研究として発表したもので、DNAを使ってサイバー攻撃ができることを示している。バイオサイエンスとコンピュータの交点が攻撃の対象となっている。実際に被害が発生しているわけではないが、この研究は将来の攻撃に対して今から対策を取る必要性を説いている。

システムが攻撃を受ける仕組み

この研究では実際にマルウェアを組み込んだDNA (上の写真、中央部の液体状の物質) を生成し、これでコンピュータの制御を奪うことに成功した。まず、DNAをシークエンサーで解析し遺伝子配列を読み取る。次に、解析された遺伝子配列はコンピュータで処理され遺伝子変異などの知見を得る。しかし、マルウェアが埋め込まれた遺伝子配列をコンピュータで処理するとシステムにウイルスが侵入し制御を奪う。

DNA Processing Pipelineを攻撃

具体的には、遺伝子解析のプロセスは検体 (唾液など) をDNAシークエンサーで処理し塩基 (A, T, C, G) 配列順序を把握する。塩基配列は解析システム (一般にDNA Processing Pipelineと呼ばれる) で処理され遺伝子変異などを検出する。DNA Processing Pipelineは大規模な遺伝子配列を解析し遺伝子変異のカタログを生成するプロセスとなる。研究ではこのプロセスで遺伝子配列を装ったマルウエアがコンピュータを攻撃し制御を奪うことに成功した。

シークエンシング技術の進化

DNAシークエンシング技術はムーアの法則を上回るペースで進化している。シークエンシング技術のトップを走るのがIlluminaで遺伝子解析のインテルとも呼ばれている。Illuminaによるヒトの全遺伝子をシークエンシングするコストは2009年は10万ドルであったが2014年は1000ドルに低下した。この価格破壊が遺伝子解析ビジネスの引き金になっている。(下の写真、Illuminaのシークエンサー「HiSeq」)

出典: Illumina

遺伝子編集技術

同時に、遺伝子編集技術も高度に進化し低価格で特定の配列を持つDNAを購入できる。研究では、マルウエアを埋め込んだDNAを合成するためにIntegrated DNA Technologiesという会社のgBlocks Gene Fragmentsというサービスが使われた。同社はCoralville (アイオワ州) に拠点を置きDNA合成サービスを提供している。gBlocks Gene Fragmentsとは指定された配列でDNAを生成するサービスで、このケースでは生成にかかる費用は89ドルであった。

クルマのハッキングを警告

同学部は2010年にクルマがハッキングされる危険性に関する論文を発表した。クルマの構造が機械部品からエレクトロニクスに進化し、インターネットに接続される構成となっている。研究者は実際にクルマの電子制御部分 (Electronic Control Unit) にハッキングするデモを公表し注意を喚起した。当時はクルマがハッキングされることは想像しにくく、セキュリティに関する意識は低かった。しかし、近年はクルマをハッキングする事例が数多く報告され、論文で指摘された危険性が現実になっている。

DNAビジネスの中心はソフトウェア   

同様にDNAにマルウェアを埋め込んだ攻撃が起こるとは考えにくいのが実情である。DNAシークエンシングやDNA解析システムに関するセキュリティ意識はまだまだ低い。DNAシークエンシング価格の低下で遺伝子配列データが大量に生成されている。DNAビジネスの中心はシークエンシングハードウェアから生成された遺伝子配列データを解析するソフトウェアに移っている。個人向け遺伝子解析やPrecision Medicineと呼ばれる個人に特化した医療サービスなどが普及することになる。遺伝子解析が個人の健康を支える社会インフラになり、システムを安全に運用するためのセキュリティ対策が求められる。

脳科学でサイバーセキュリティを強化、Googleは研究成果をChromeに応用

企業や政府機関はサイバー攻撃に対し多大なコストと時間をかけてセキュリティシステムを構築するが、社員や職員は不審な添付ファイルを開きマルウェアが侵入する。セキュリティ教育で怪しいリンクを不用意にクリックしないよう指導するがフィッシング被害は後を絶たない。なぜ人間は簡単なトリックに騙されるのか、ニューロサイエンスの観点から研究が始まった。

出典: WikiLeaks  

クリントン陣営へのサイバー攻撃

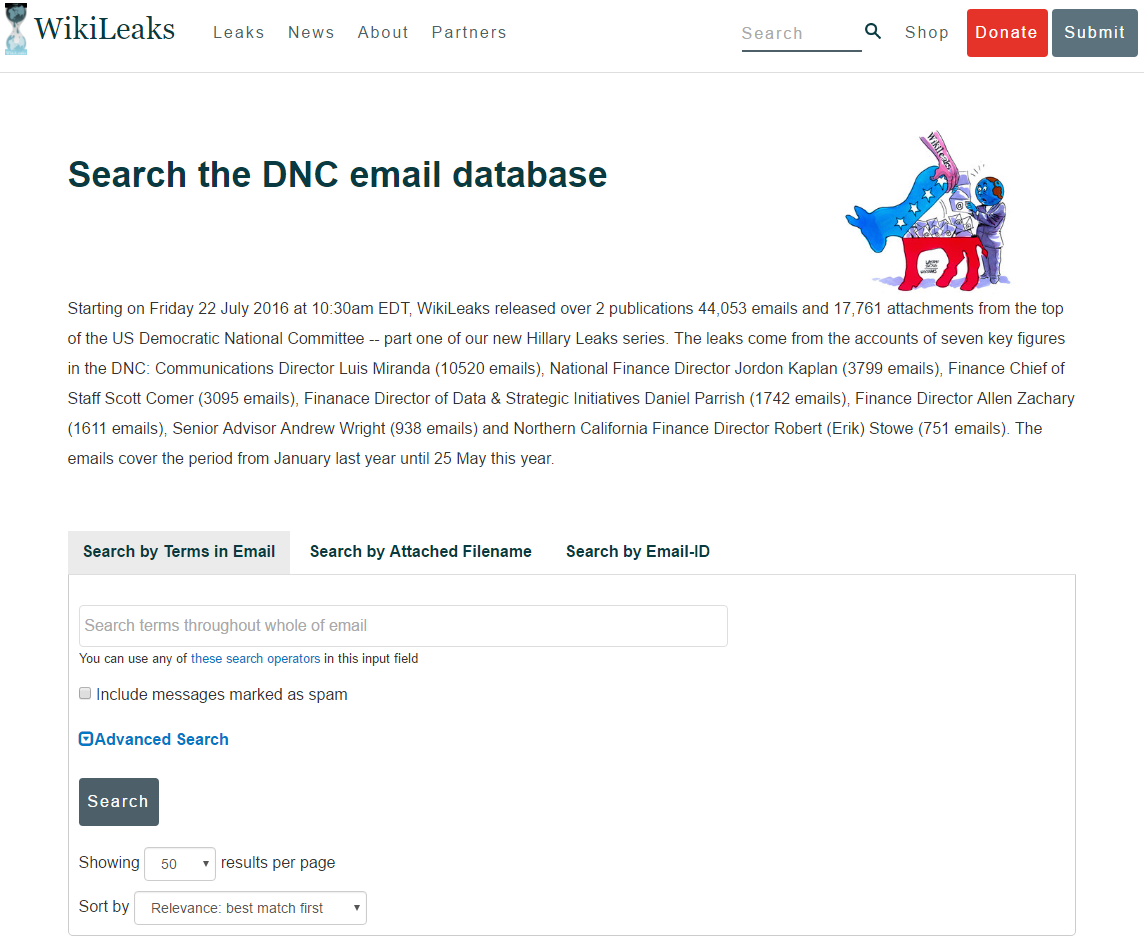
トランプ大統領が就任して以来、ロシア政府との関係が連日報道される。ロシア政府が大統領選挙を操作したとの疑惑で事実解明は進んでいない。一方、US Intelligence Community (米国諜報機関連合体) は大統領選挙でロシアがクリントン候補の活動を妨害したと結論付けている。米国諜報機関によるとクレムリンと関係のある人物がDNC (民主党全国委員会) のメールシステムに侵入し、それをWikiLeaksに提供したとしている (上の写真、窃取されたメールを閲覧できる)。

サイバー攻撃で大統領選が左右された

WikiLeaksに公表されたのはクリントン陣営会長John Podestaのメールで2万ページに及ぶ。この中にはクリントン候補がウォールストリートで講演した内容も含まれ、これらが公開されるとで選挙戦で大きなダメージを受けたとされる。クリントン候補の敗戦理由の一つがWikiLeaksで公開されたメールといわれている。

侵入の手口はシンプル

DNCのメールに侵入した方法はSpear Phishingといわれている。これはPhishingの常套手段で、信頼できる発信人を装い受信者の機密情報を盗む手法である。このケースではPodestaのGmailが攻撃された。Bitlyで短縮されたURLをクリックすると、Gmailログインページが表示され、IDとパスワードの入力を求められた。Podestaは怪しいと感じIT部門に確認したが、結局、このトリックに騙された。この事件は人間の脳の構造が関与しているといわれる。

脳科学とセキュリティに関する論文

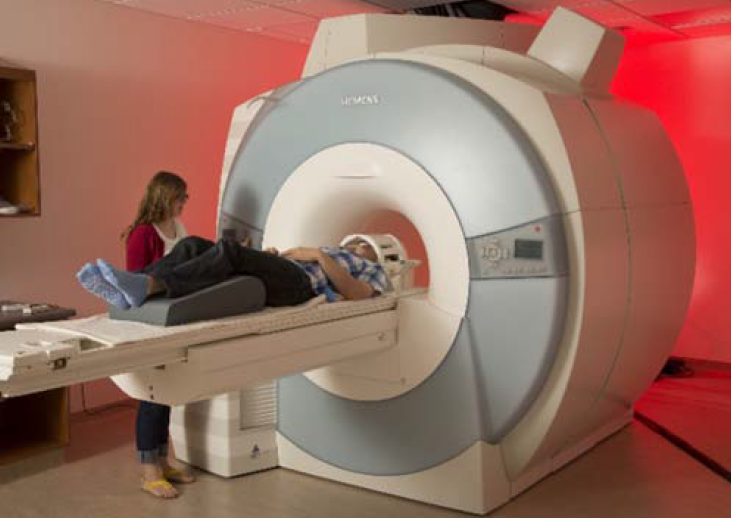
脳科学を活用したセキュリティ技術研究が進んでいる。Brigham Young UniversityのAnthony Vanceらは脳科学とセキュリティに関する論文「More Harm Than Good? How Messages That Interrupt Can Make Us Vulnerable」を発表した。この論文は人間の脳はセキュリティメッセージにどう反応するかをfMRI (下の写真) を使って解析した。

出典: Jenkins et al.

マルチタスクでの試験

この研究は人間がマルチタスクを実行 (これをDual-Task Interfaceと呼ぶ) するときに着目し、脳の機能をfMRIで観察した。マルチタスクとは二つの作業を同時にこなすことで、ここでは作業中にセキュリティメッセージを読むタスクが課された。具体的には、被験者に7ケタの数字を覚えることを求め、同時に、セキュリティメッセージに正しく対応できるかが試験された。

マルチタスクでは血流が悪くなる

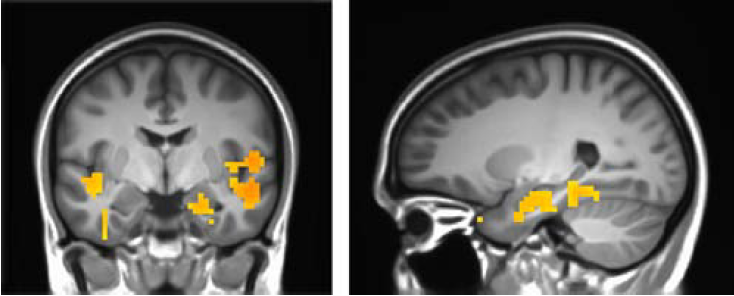
この時、脳内の血流をfMRIで計測した。対象はMedial Temporal Lobe (MTL) といわれる部位で、ここは長期記憶を司る部分とされる。結果は、被験者がマルチタスクの状態でセキュリティメッセージを読むとMTLの血流が少なくなっているのが観察された。このことはマルチタスクがMTLの活動を低下させ、長期記憶にアクセスしてセキュリティメッセージに反応する機能が著しく制限を受けることを意味する。(下の写真は普通の状態でセキュリティメッセージを読んでいる状態。マルチタスクの時と比べ、オレンジ色の分部で血流が増えた。)

出典: Jenkins et al.

Neurosecurityという研究

これは「Neurosecurity」と呼ばれる研究で、脳科学をセキュリティに応用し製品のインターフェイスを改良することを目指す。論文はセキュリティメッセージを表示するインターフェイスを改良する必要があると提言している。具体的には、利用者が作業を終えたタイムングを見計らってセキュリティメッセージを表示べきだとしている。

研究成果をGoogle Chromeに適用

Brigham Young UniversityはGoogleと共同で、研究結果をブラウザー「Chrome」に応用する試みを進めている。Chromeは「Chrome Cleanup Tool」というセキュリティツールを提供している。これをブラウザーにインストールしておくと、ブラウザーが問題を検知するとメッセージを表示し (下の写真、右上の分部)、利用者にツールを起動するよう促す。このツールを起動することでブラウザーに侵入したマルウェアなどを除去できる。

利用者はメッセージを無視する

便利なツールであるが、メッセージを表示しても利用者がアクションを取らないという問題を抱えている。実際に856人の被験者 (Amazon Mechanical Turkを利用) を使って試験が行われた。この結果、利用者がビデオをみている時にこのメッセージを出すと (下の写真)、79%のケースで無視された。つまり、マルチタスクの状態では利用者はセキュリティメッセージに反応しないことが分かった。このため、セキュリティメッセージはビデオが終わった後に表示するようGoogle Chromeのインターフェイスが改良された。

出典: Jenkins et al.  

Chromeインターフェイス改善

この他にも、利用者がタイプしている時や、情報を送信している時など、マルチタスク実行時には80%のケースでメッセージが無視されることも分かった。一方、ビデオを見終わったタイミングでメッセージを表示すると無視されるケースが44%に下がる。更に、ウェブページがロードされるのを待っている間にメッセージを表示すると無視されるケースが22%と大幅に低下する。これらの研究結果がGoogle Chromeのインターフェイス改善に生かされている。

脳科学に沿ったセキュリティデザイン

企業や政府でPhishing被害が後を絶たないが、これは人間の脳が持っている基本的な属性が大きく関与している。本人の不注意という側面の他に、ブラウザーやアプリのインターフェイスが悪いことが重要な要因となる。忙しい時にメッセージが表示されると、注意が散漫になり、操作を誤ることは経験的に感じている。Brigham Young Universityはそれを定量的に証明し、Googleはこの成果を製品開発に活用している。脳科学に沿ったセキュリティデザインに注目が集まっている。